Domain einkaufswagerl.de kaufen?
Wir ziehen mit dem Projekt
einkaufswagerl.de um.
Sind Sie am Kauf der Domain
einkaufswagerl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain einkaufswagerl.de kaufen?
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Wo kann man in der Nähe Lebensmittel einkaufen? Gibt es ein Einkaufszentrum oder Supermarkt, das Sie empfehlen können?
In der Nähe gibt es einen Supermarkt namens "Edeka", der eine große Auswahl an Lebensmitteln bietet. Das Einkaufszentrum "City Center" ist auch eine gute Option für Lebensmitteleinkäufe. Beide Geschäfte sind nur wenige Minuten entfernt und gut zu Fuß erreichbar. **
Ähnliche Suchbegriffe für URL
Top-Angebote
Produkte zum Begriff URL:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie benutzt man einen Einkaufswagen richtig, um beim Einkaufen im Supermarkt effizient zu sein? Welche Anpassungen kann man vornehmen, um das Einkaufserlebnis im Supermarkt zu verbessern?
1. Einen Einkaufswagen richtig benutzen, indem man schwere Gegenstände unten und leichte oben platziert, um ein Umkippen zu verhindern. 2. Beim Einkaufen im Supermarkt effizient sein, indem man eine Einkaufsliste vorbereitet und die Produkte nach Kategorien im Wagen sortiert. 3. Das Einkaufserlebnis verbessern, indem man den Einkaufswagen regelmäßig aufräumt, um Platz für neue Einkäufe zu schaffen und unnötigen Ballast loszuwerden. **
-
Was sind die Vorteile und Nachteile von Einkaufswagen beim Einkaufen im Supermarkt?
Vorteile: Einkaufswagen ermöglichen es, größere Mengen an Lebensmitteln und Produkten zu transportieren, erleichtern das Einkaufen für Familien und ältere Menschen und bieten zusätzlichen Stauraum für sperrige Gegenstände. Nachteile: Einkaufswagen können unhandlich sein in engen Gängen, können zu Diebstählen führen, wenn nicht richtig überwacht, und können dazu führen, dass Kunden mehr kaufen, als sie eigentlich geplant hatten. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
Was kostet eine URL?
Eine URL, auch bekannt als Uniform Resource Locator, ist die Adresse einer Webseite im Internet. Sie dient dazu, eine bestimmte Webseite zu identifizieren und aufzurufen. Die Kosten für eine URL können je nach Anbieter variieren. In der Regel kann man eine URL für eine jährliche Gebühr von einigen wenigen Euro bis hin zu mehreren hundert Euro registrieren. Es ist wichtig, eine vertrauenswürdige und zuverlässige Domain-Registratur zu wählen, um sicherzustellen, dass die URL korrekt registriert und verwaltet wird. Man sollte auch darauf achten, dass die gewünschte URL noch verfügbar ist, da beliebte und kurze Domain-Namen oft schon vergeben sind. **
Top-Angebote
Produkte zum Begriff URL:
-
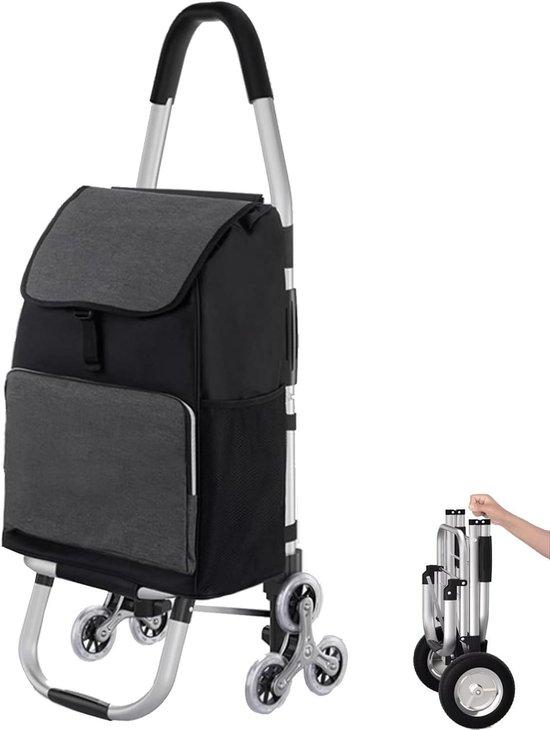
Faltbarer Einkaufswagen - Warenkorb Einkaufswagen - Einkaufswagen - Schrittkletterräder - 36L Korb - GrauVereinfachen Sie Ihren täglichen Einkauf mit diesem praktischen faltbaren Einkaufspentrolly. Verabschieden Sie sich von schweren Taschen und genießen Sie eine komfortable Art und Weise, Ihre Einkäufe nach Hause zu bringen. Dieser Trolley ist speziell entwickelt, um Ihr Leben einfacher zu machen, ob Sie in den Supermarkt gehen, den Markt besuchen oder andere Sachen transportieren. Der Wagen hat einen großen Korb von 36 Litern, der bis zu 30 kg tragen kann. Dank des intelligenten Designs mit drei Rädern auf einer Seite können Sie problemlos über Treppen, Bordsteine und unebenes Gelände navigieren. Die Räder sind flexibel und langlebig und eignen sich somit für verschiedene Oberflächen. Nach Gebrauch einfach den Wagen zur kompakten Aufbewahrung in Ihrem Auto, Garage oder Schrank falten. Ein einzigartiges Merkmal dieses Trolley sind die speziellen Stufenkletterräder, die das Treppensteigen deutlich erleichtern. Machen Sie Ihr Einkaufserlebnis effizienter und weniger belastend mit diesem vi578,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
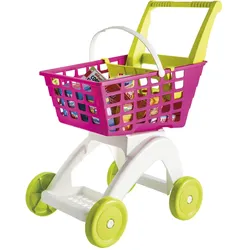
Androni Warenkorb + LebensmittelDer Androni Warenkorb mit Lebensmitteln ist ein ideales Zubehör für Kaufläden und fördert das kreative Spiel von Kindern ab 3 Jahren. Hergestellt in Italien, bietet dieser Warenkorb eine ansprechende Möglichkeit, das Rollenspiel zu unterstützen und die Fantasie der Kinder anzuregen. Mit einem durchdachten Design und einer stabilen Konstruktion ist er sowohl funktional als auch langlebig. Kinder können mit diesem Warenkorb ihre eigenen Einkaufserlebnisse nachspielen, was nicht nur Spass macht, sondern auch soziale Fähigkeiten und das Verständnis für alltägliche Aktivitäten fördert. Der Warenkorb ist leicht zu handhaben und ermöglicht es den kleinen Spielenden, ihre Einkäufe bequem zu transportieren. Die enthaltenen Lebensmittel sind realistisch gestaltet und tragen zur Authentizität des Spiels bei. - Fördert kreatives Rollenspiel und soziale Interaktion - Hergestellt aus robusten Materialien für Langlebigkeit - Enthält realistisch gestaltete Lebensmittel für authentisches Spiel.31,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Wo kann man in der Nähe Lebensmittel einkaufen? Gibt es ein Einkaufszentrum oder Supermarkt, das Sie empfehlen können?
In der Nähe gibt es einen Supermarkt namens "Edeka", der eine große Auswahl an Lebensmitteln bietet. Das Einkaufszentrum "City Center" ist auch eine gute Option für Lebensmitteleinkäufe. Beide Geschäfte sind nur wenige Minuten entfernt und gut zu Fuß erreichbar. **
-
Wie benutzt man einen Einkaufswagen richtig, um beim Einkaufen im Supermarkt effizient zu sein? Welche Anpassungen kann man vornehmen, um das Einkaufserlebnis im Supermarkt zu verbessern?
1. Einen Einkaufswagen richtig benutzen, indem man schwere Gegenstände unten und leichte oben platziert, um ein Umkippen zu verhindern. 2. Beim Einkaufen im Supermarkt effizient sein, indem man eine Einkaufsliste vorbereitet und die Produkte nach Kategorien im Wagen sortiert. 3. Das Einkaufserlebnis verbessern, indem man den Einkaufswagen regelmäßig aufräumt, um Platz für neue Einkäufe zu schaffen und unnötigen Ballast loszuwerden. **
-
Was sind die Vorteile und Nachteile von Einkaufswagen beim Einkaufen im Supermarkt?
Vorteile: Einkaufswagen ermöglichen es, größere Mengen an Lebensmitteln und Produkten zu transportieren, erleichtern das Einkaufen für Familien und ältere Menschen und bieten zusätzlichen Stauraum für sperrige Gegenstände. Nachteile: Einkaufswagen können unhandlich sein in engen Gängen, können zu Diebstählen führen, wenn nicht richtig überwacht, und können dazu führen, dass Kunden mehr kaufen, als sie eigentlich geplant hatten. **
Ähnliche Suchbegriffe für URL
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
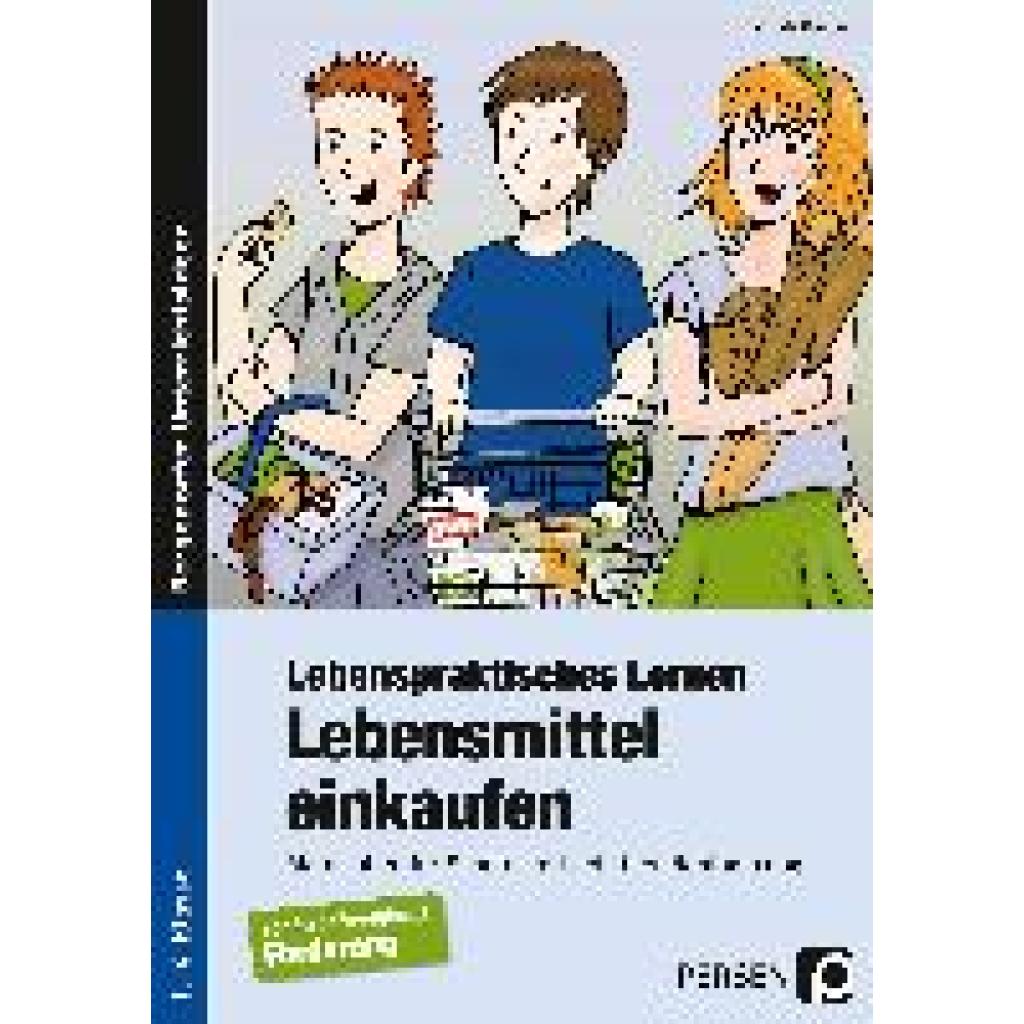
Kremer, Gabriele: Lebenspraktisches Lernen: Lebensmittel einkaufenViele alltägliche Handlungen müssen von Schülern mit geistiger Behinderung mühsam und kleinschrittig trainiert werden. Umso wichtiger ist es, dass sie das Einkaufen von Lebensmitteln ausführlich einüben und damit an Selbstständigkeit gewinnen. Der Band bietet eine Fülle an direkt einsetzbaren Materialien, um dieses Ziel zu erreichen. So üben Ihre Schüler das Einkaufen beim Bäcker, beim Metzger oder im Supermarkt oder sie stellen selbst Lebensmittel her und lernen, diese richtig zuzuordnen. Differenzierte Arbeitsblätter ermöglichen es Ihnen, den Unterricht individuell auf die unterschiedlichen Voraussetzungen der Schüler abzustimmen. , Viele alltägliche Handlungen müssen von Schülern mit geistiger Behinderung mühsam und kleinschrittig trainiert werden. Umso wichtiger ist es, dass sie das Einkaufen von Lebensmitteln ausführlich einüben und damit an Selbstständigkeit gewinnen. Der Band bietet eine Fülle an direkt einsetzbaren Materialien, um dieses Ziel zu erreichen. So üben Ihre Schüler das Einkaufen beim Bäcker, beim Metzger oder im Supermarkt oder sie stellen selbst Lebensmittel her und lernen, diese richtig zuzuordnen. Differenzierte Arbeitsblätter ermöglichen es Ihnen, den Unterricht individuell auf die unterschiedlichen Voraussetzungen der Schüler abzustimmen. , Zündkabel & Zündkabelstecker > Elektrik & Zündungen30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Falero, José: SupermarktSupermarkt , Eine stimmgewaltige, elektrisierende Geschichte über soziale Ungerechtigkeit und städtische Gewalt, ein moderner Schelmenroman über den Aufstieg und Fall zweier Männer und ihrer Familien aus dem Nichts. Porto Alegre, heute: Das Leben ist hart. Tag für Tag schleppen sich Pedro und Marques in den Supermarkt in den rauen Favelas. Sie schuften und rackern und leben trotzdem nur von der Hand in den Mund. Sie haben die Schnauze voll. Warum geht es so vielen Leuten besser als ihnen? Weil sie ein paar Dealer kennen und die Möglichkeit sehen, sich etwas dazuzuverdienen, verticken sie bald kleine Mengen Gras. Fast unmerklich bauen sie ein florierendes Unternehmen auf. Aber mit den steigenden Umsätzen werden der Witz und der Charme, mit denen sie anfingen, zu Gewalt und Einschüchterung. Die sorgfältig organisierte Welt bekommt Risse, bevor sie in einem letzten, tödlichen Showdown untergeht. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240104, Produktform: Leinen, Autoren: Falero, José, Übersetzung: Schweder-Schreiner, Nicolai von, Seitenzahl/Blattzahl: 317, Themenüberschrift: FICTION / General, Keyword: Armut; Armutsfalle; Ausgrenzung; Bandenkriminalität; Brasilianische Literatur; Brasilien; Cannabis; Clans; Daniel Galera; Diskriminierung; Don Quichotte; Don Quijote; Drogen; Drogenhandel; Elend; Favelas; Freunde; Freundschaft; Geovani Martins; Gesellschaft; Gewalt; Gewaltspirale; Gras; José Saramago; João Ubaldo Ribeiro; Kiffen; Klassismus; Kleinkriminalität; Kraft; Lateinamerika; Machado de Assis; Marcelo Ferroni; Marginalisierung; Marihuana; Nachbarschaft; Plínio Marcos; Porto Alegre; Rassismus; Sancho Panza; Schelmenroman; Supermarkt; Südamerika; Süden; Team; Warenhaus, Fachkategorie: Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Soziales, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 211, Breite: 132, Höhe: 32, Gewicht: 410, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Was ist mit der URL in meiner URL-Suchleiste los?
Es ist schwierig, Ihre Frage ohne weitere Informationen zu beantworten. Es könnte verschiedene Gründe geben, warum etwas mit der URL in Ihrer URL-Suchleiste nicht stimmt. Es könnte ein Tippfehler vorliegen, die Webseite könnte nicht mehr existieren oder es könnte ein Problem mit Ihrem Internetverbindung oder Browser geben. **
-
Wie kann ich eine HTTP-URL in eine HTTPS-URL umwandeln?
Um eine HTTP-URL in eine HTTPS-URL umzuwandeln, musst du lediglich das "http://" am Anfang der URL durch "https://" ersetzen. Dadurch wird die Verbindung zur Website verschlüsselt und sicherer. Beachte jedoch, dass nicht alle Websites eine HTTPS-Version haben und möglicherweise nicht über eine sichere Verbindung verfügen. **
-
Was kostet eine URL?
Eine URL, auch bekannt als Uniform Resource Locator, ist die Adresse einer Webseite im Internet. Sie dient dazu, eine bestimmte Webseite zu identifizieren und aufzurufen. Die Kosten für eine URL können je nach Anbieter variieren. In der Regel kann man eine URL für eine jährliche Gebühr von einigen wenigen Euro bis hin zu mehreren hundert Euro registrieren. Es ist wichtig, eine vertrauenswürdige und zuverlässige Domain-Registratur zu wählen, um sicherzustellen, dass die URL korrekt registriert und verwaltet wird. Man sollte auch darauf achten, dass die gewünschte URL noch verfügbar ist, da beliebte und kurze Domain-Namen oft schon vergeben sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.